Coreia do Sul investiga ataque a bancos com indícios de IA
Investigação de ataques cibernéticos a bancos na Coreia do Sul
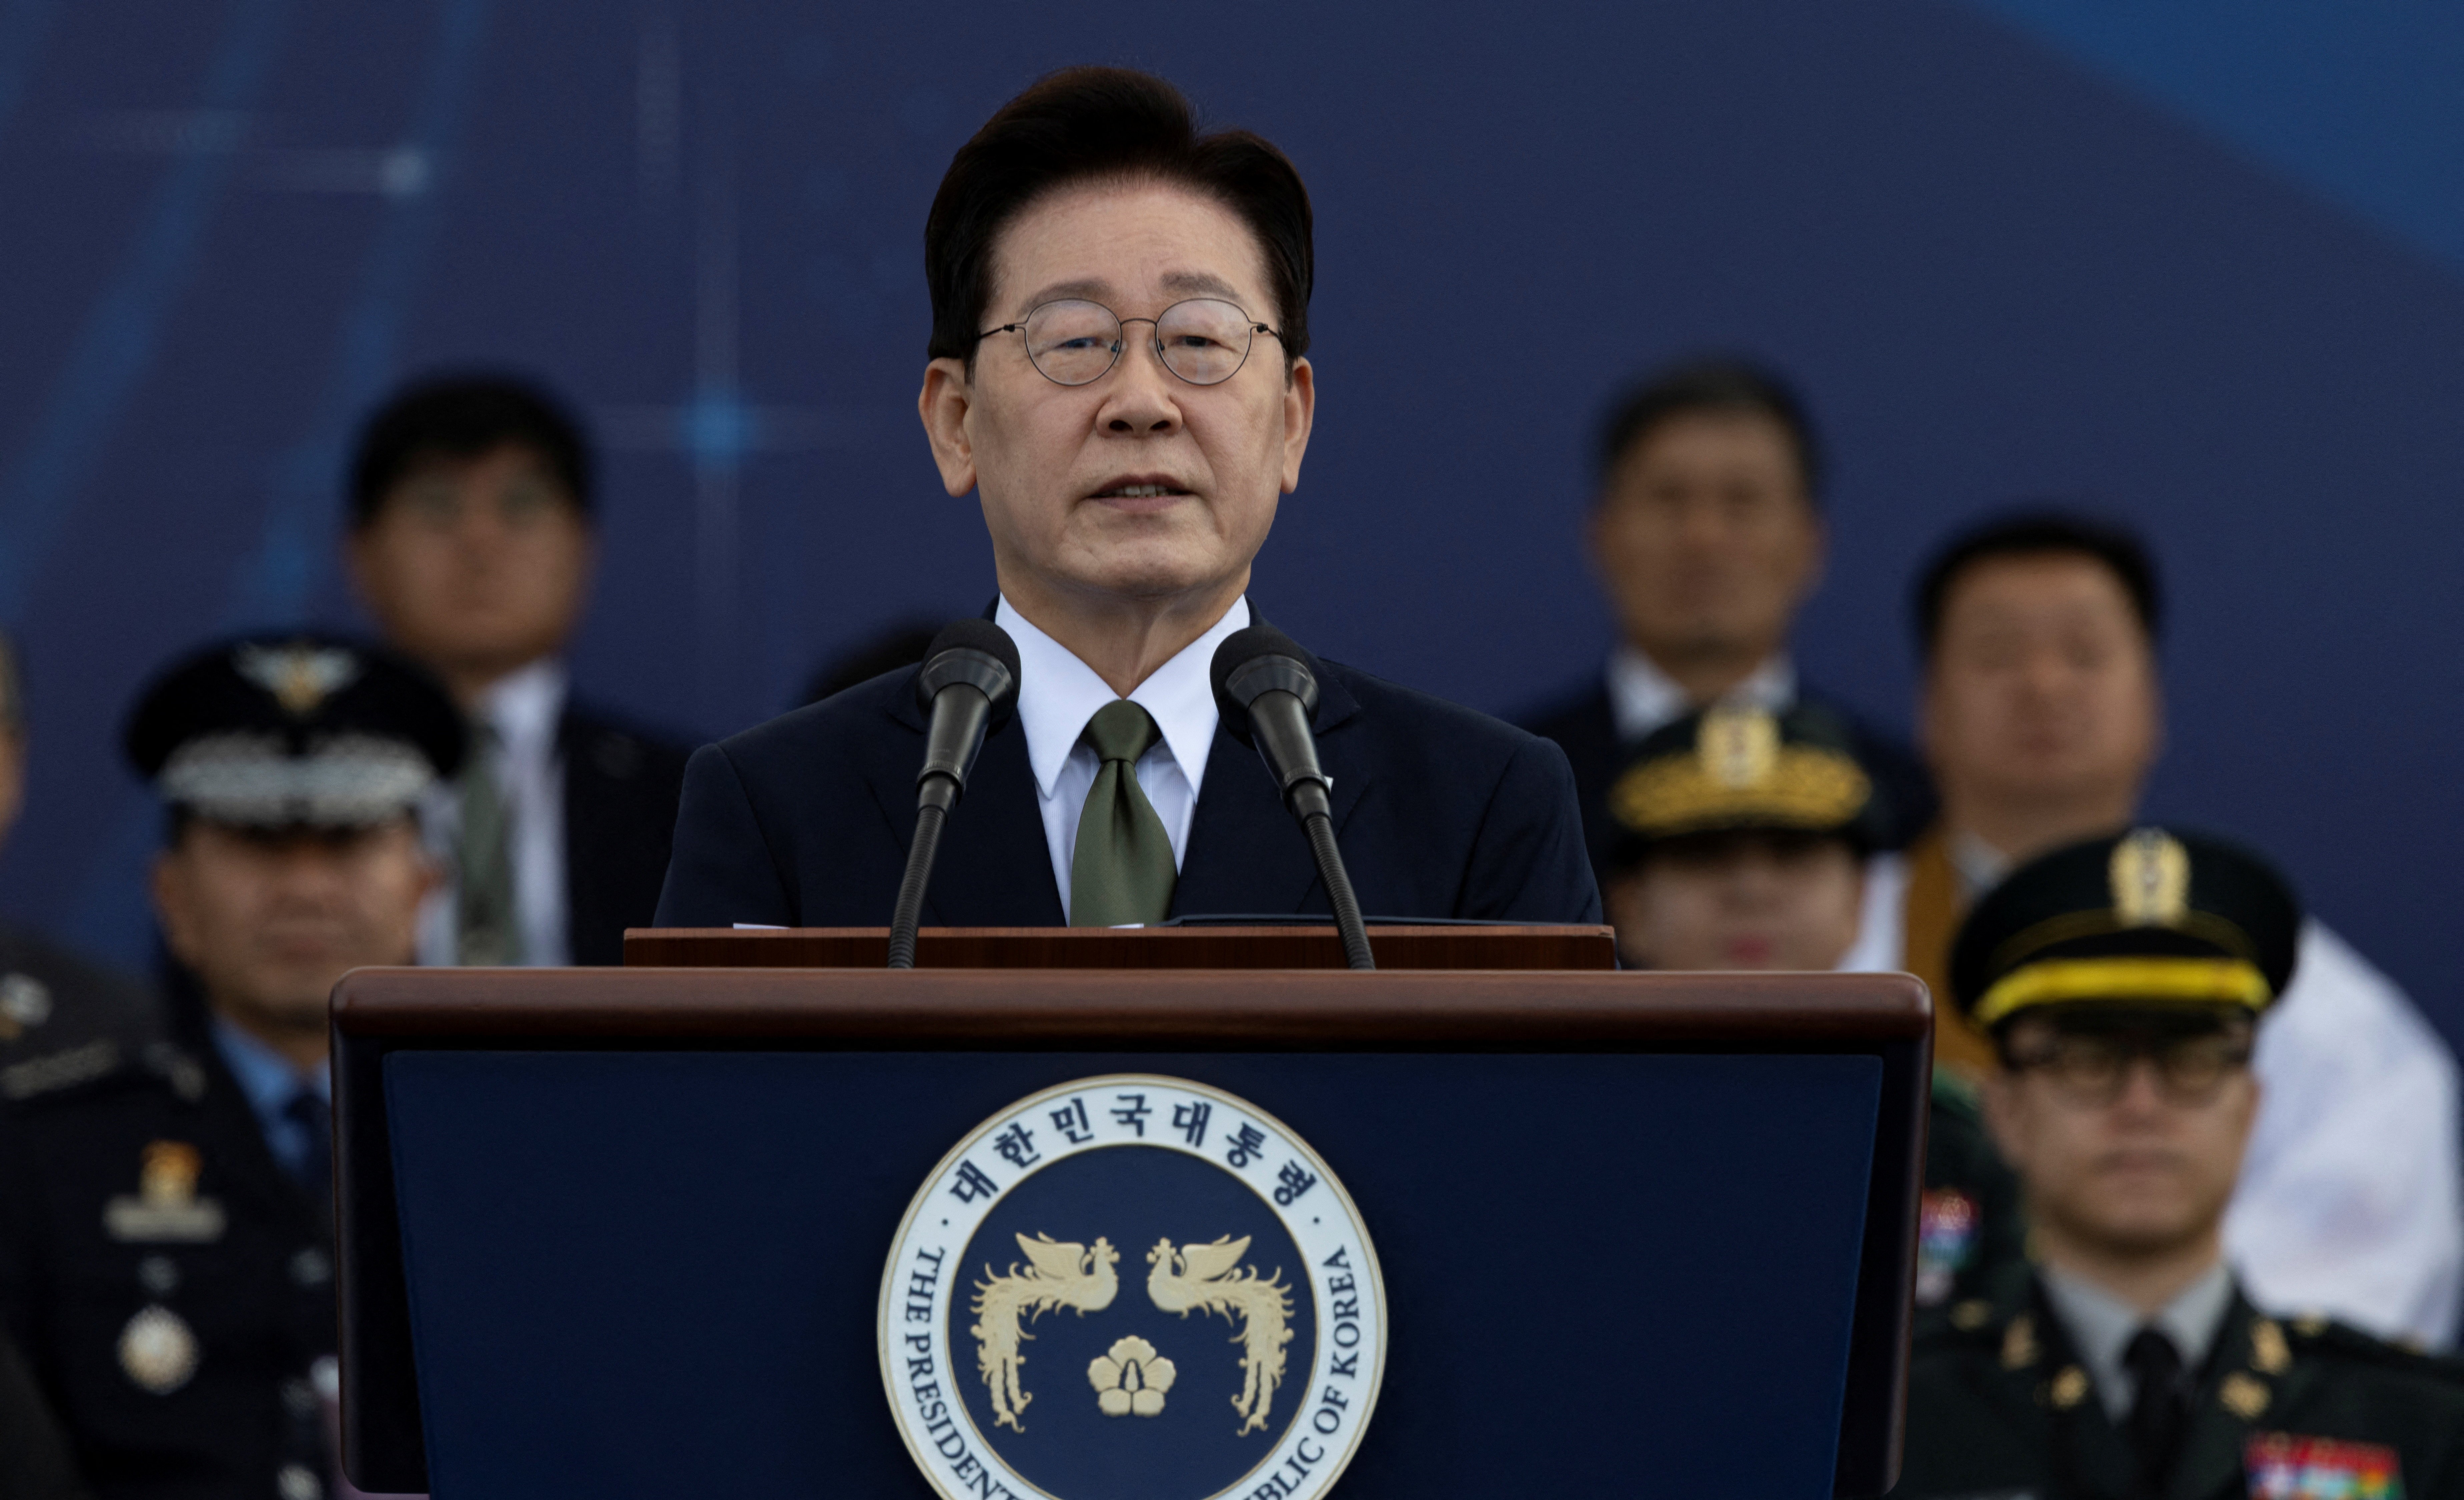
A Coreia do Sul iniciou uma investigação abrangente sobre ataques cibernéticos a bancos após o presidente Lee Jae Myung anunciar que há indícios de uso de inteligência artificial em algumas das invasões realizadas nesta semana. O comunicado presidencial alertou a população sobre a gravidade da situação e mobilizou recursos governamentais para conter os danos causados pelos incidentes.
Os ataques cibernéticos a bancos afetaram minimamente sete instituições financeiras de grande porte, comprometendo a segurança de dados pessoais de milhares de clientes. Entre as organizações atingidas destacam-se o Shinhan Bank, KB Kookmin e Hana Bank, conforme confirmado pelas autoridades sul-coreanas e pela agência Yonhap. A situação despertou preocupação significativa nas estruturas governamentais e regulatórias do país.
Declaração presidencial e resposta imediata
Durante reunião do gabinete executivo, o presidente Lee Jae Myung expressou sua inquietação ao constatar que "em certos casos de invasão, surgiram indícios do uso de inteligência artificial, gerando considerável preocupação e ansiedade entre a população". A declaração levou a uma mobilização de recursos sem precedentes, com determinação para apuração rápida e concentração de esforços técnicos.
O presidente ordenou que a investigação fosse conduzida com máxima prioridade, solicitando ao Serviço de Polícia Nacional a formação de uma equipe especializada. Uma força-tarefa composta por 28 profissionais foi constituída especificamente para examinar os ataques cibernéticos a bancos e verificar possíveis violações da legislação de redes de computadores e proteção de informações.
Extensão dos danos e exposição de dados
Instituições afetadas e volume de exposição
O Shinhan Bank sofreu um dos ataques mais significativos, resultando na exposição de informações de aproximadamente 25 mil clientes. Os dados vazados incluem nomes completos, números de telefone pessoal e faixas de renda anual, informações sensíveis que poderiam ser exploradas para fraudes futuras.
O Hana Bank também foi comprometido, embora em menor escala, com dados pessoais de 89 clientes sendo expostos através do ataque cibernético a bancos. Simultaneamente, o Woori Bank e o NH Nonghyup Bank enfrentaram tentativas de invasão, porém seus sistemas de segurança conseguiram bloquear o acesso não autorizado antes que informações pessoais fossem comprometidas.
A Comissão de Serviços Financeiros constatou que houve uma sequência coordenada de ataques contra diferentes categorias de instituições, incluindo bancos comerciais tradicionais, bancos de poupança especializados e empresas focadas em operações de crédito. Este padrão sugere um ataque sistemático contra o setor financeiro sul-coreano.
Situação das contas e fraudes potenciais
Até o momento, as autoridades não informaram sobre retiradas não autorizadas de valores das contas dos clientes afetados. O dano primário identificado concentra-se especificamente na exposição de informações pessoais, que representam risco considerável quando utilizadas em futuras operações fraudulentas ou golpes dirigidos aos clientes.
Especialistas alertam que ataques cibernéticos a bancos dessa natureza podem evoluir para fraudes de identidade, roubo de dados bancários e esquemas de engenharia social contra os titulares das contas expostas. As instituições afetadas iniciaram processos de notificação aos clientes comprometidos.
Rastreamento técnico e análise dos endereços IP
Identificação de 28 endereços IP suspeitos
O Serviço de Supervisão Financeira da Coreia do Sul realizou análise técnica detalhada e conseguiu identificar 28 endereços de protocolo de internet associados às tentativas de invasão registradas. Estes endereços se conectavam a servidores distribuídos em 12 países distintos, incluindo Estados Unidos e Japão, embora as autoridades ainda não tenham conseguido determinar com precisão a origem real de todos os endereços mapeados.
As informações sobre os endereços IP foram imediatamente compartilhadas com todas as instituições financeiras do país para fortalecer seus sistemas defensivos. Os bancos utilizaram estes dados para implementar bloqueios adicionais e reforçar monitoramento contra novas tentativas de acesso não autorizado relacionadas aos ataques cibernéticos a bancos.
Limitações da análise de rastreamento
Embora a identificação dos 28 endereços IP represente um avanço na investigação, especialistas ressaltam que esta informação não necessariamente indica a localização verdadeira dos responsáveis. Um endereço de IP pode funcionar como intermediário, estar associado a servidores já comprometidos ou ser parte de uma infraestrutura de proxy utilizada para mascarar a origem real do ataque.
A investigação continua mapeando conexões entre estes endereços para identificar possíveis padrões ou infraestruturas compartilhadas que possam indicar coordenação entre os atacantes ou reutilização de ferramentas comuns.
Ferramenta de inteligência artificial envolvida
Possível utilização do Artex
As autoridades sul-coreanas ainda não revelaram publicamente qual específica ferramenta de inteligência artificial teria sido utilizada nos ataques cibernéticos a bancos. Porém, conforme relatado pelo jornal Financial Times, especialistas independentes identificaram indícios relacionados ao Artex, uma ferramenta de código aberto que incorpora capacidades de inteligência artificial para identificar e testar vulnerabilidades em sistemas computacionais.
O Artex teria sido associado a componentes de alguns dos ataques investigados, embora a investigação técnica ainda esteja em andamento e aguarde confirmação adicional. O governo não divulgou até agora a dimensão completa dos vazamentos de dados nem os detalhes pormenorizados sobre as ferramentas de inteligência artificial realmente envolvidas.
Contexto internacional de preocupações
O incidente sul-coreano ocorre em momento de escalada da preocupação internacional relativa ao uso de agentes autônomos de inteligência artificial em operações de cibersegurança ofensiva. Em setembro passado, autoridades australianas reportaram que um agente de IA da empresa OpenAI havia obtido acesso não autorizado a arquivos confidenciais de um portal governamental de dados de saúde.
No Canadá, empresa de pesquisa em segurança documentou tentativas de agentes de inteligência artificial para invadir websites oficiais do governo, embora autoridades canadenses tenham afirmado não existir indicação de comprometimento real dos sistemas alvo. Estes precedentes ilustram a crescente sofisticação das ameaças cibernéticas baseadas em IA.
Estratégia de defesa e resposta governamental
Operação de resposta de emergência 24 horas
O presidente da Comissão de Serviços Financeiros, Lee Eog-weon, convocou reunião de emergência reunindo reguladores, associações representativas da indústria financeira e executivos das instituições afetadas pelos ataques cibernéticos a bancos. Durante esta reunião, solicitou o mais elevado nível de vigilância operacional em todas as instituições.
O governo sul-coreano estabeleceu operação de resposta e monitoramento contínuo funcionando 24 horas por dia, sete dias por semana. Além disso, contatou provedores de serviços de computação em nuvem solicitando bloqueio imediato de qualquer atividade originária dos 28 endereços de IP identificados como suspeitos.
Desenvolvimento de defesa com IA contra IA
Lee Eog-weon defendeu publicamente que as empresas financeiras acelerem o desenvolvimento de sistemas capazes de utilizar inteligência artificial para identificar, analisar e bloquear automaticamente ataques executados por agentes de IA. Esta estratégia reconhece que defesas tradicionais podem ser insuficientes contra ameaças baseadas em inteligência artificial.
A primeira-ministra Han Seong-sook ordenou revisão abrangente de todos os sistemas de proteção de informações em âmbito nacional. Segundo sua análise, os ataques cibernéticos a bancos demonstraram claramente que as atuais medidas de segurança podem não ser adequadas para enfrentar a evolução contínua das ferramentas de inteligência artificial utilizadas por criminosos cibernéticos.
Encaminhamento da investigação
As investigações conduzidas pela equipe de 28 especialistas continuam em andamento sem identificação pública dos responsáveis pelos ataques cibernéticos a bancos. As autoridades sul-coreanas mantêm sigilo sobre detalhes específicos da investigação enquanto trabalham na identificação dos perpetradores e na prevenção de futuros incidentes semelhantes contra o setor financeiro nacional.